Leyendo Ahora: Octubre Negro 2026: alerta por vulnerabilidades críticas en PHP que amenazan a sitios web y empresas
-
01
Octubre Negro 2026: alerta por vulnerabilidades críticas en PHP que amenazan a sitios web y empresas
Octubre Negro 2026: alerta por vulnerabilidades críticas en PHP que amenazan a sitios web y empresas
Dos vulnerabilidades críticas en PHP, identificadas como CVE-2026-109618 y CVE-2026-109619, colocaron a los administradores de sitios web y a las empresas digitales en alerta internacional este 21 y 22 de octubre de 2026.
En un episodio al que editorialmente podemos llamar “Octubre Negro”, instituciones de ciberseguridad han recomendado instalar de inmediato las correcciones publicadas para PHP, tecnología utilizada por portales de noticias, comercios electrónicos y sitios desarrollados en WordPress, Drupal y Joomla. La expresión “Octubre Negro” es un recurso periodístico, no el nombre oficial de la vulnerabilidad.
¿Qué está pasando con los servidores PHP?
Los fallos conocidos como PHP2Shell afectan al motor de ejecución de PHP y pueden permitir, en determinadas condiciones, la ejecución remota de código sin autenticación o el acceso a información de la memoria del servidor. Ambas vulnerabilidades registran una severidad de 9.2 en CVSS 4.0, conforme al aviso del servicio de ciberseguridad del NHS de Inglaterra.
El riesgo no se limita a un complemento de WordPress o a una página mal configurada: puede encontrarse en la propia infraestructura que procesa las solicitudes de los visitantes. Por ello, mantener actualizado el administrador de contenidos no sustituye la corrección de PHP.
¿Qué versiones deben corregirse?
Las primeras versiones de PHP que incorporan los parches son 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Los sistemas anteriores a esas versiones en cada rama requieren actualización o la verificación de parches equivalentes proporcionados por su distribuidor, las versiones 8.1 y anteriores han concluido su soporte ordinario.
Negocios, medios de comunicación y comercio electrónico: ¿cuál es el impacto?
Un incidente en un servidor puede provocar indisponibilidad del sitio, modificación de contenidos, extracción de información o interrupción de servicios. Esto afecta no solo a los equipos técnicos: compromete la operación comercial y la reputación de las marcas.
Desde la perspectiva de comunicación y transformación digital de Ruta 22 Hub Media, la ciberseguridad forma parte de la continuidad del negocio. Una empresa puede invertir en diseño, campañas y posicionamiento, pero también necesita respaldos, mantenimiento y una infraestructura protegida.
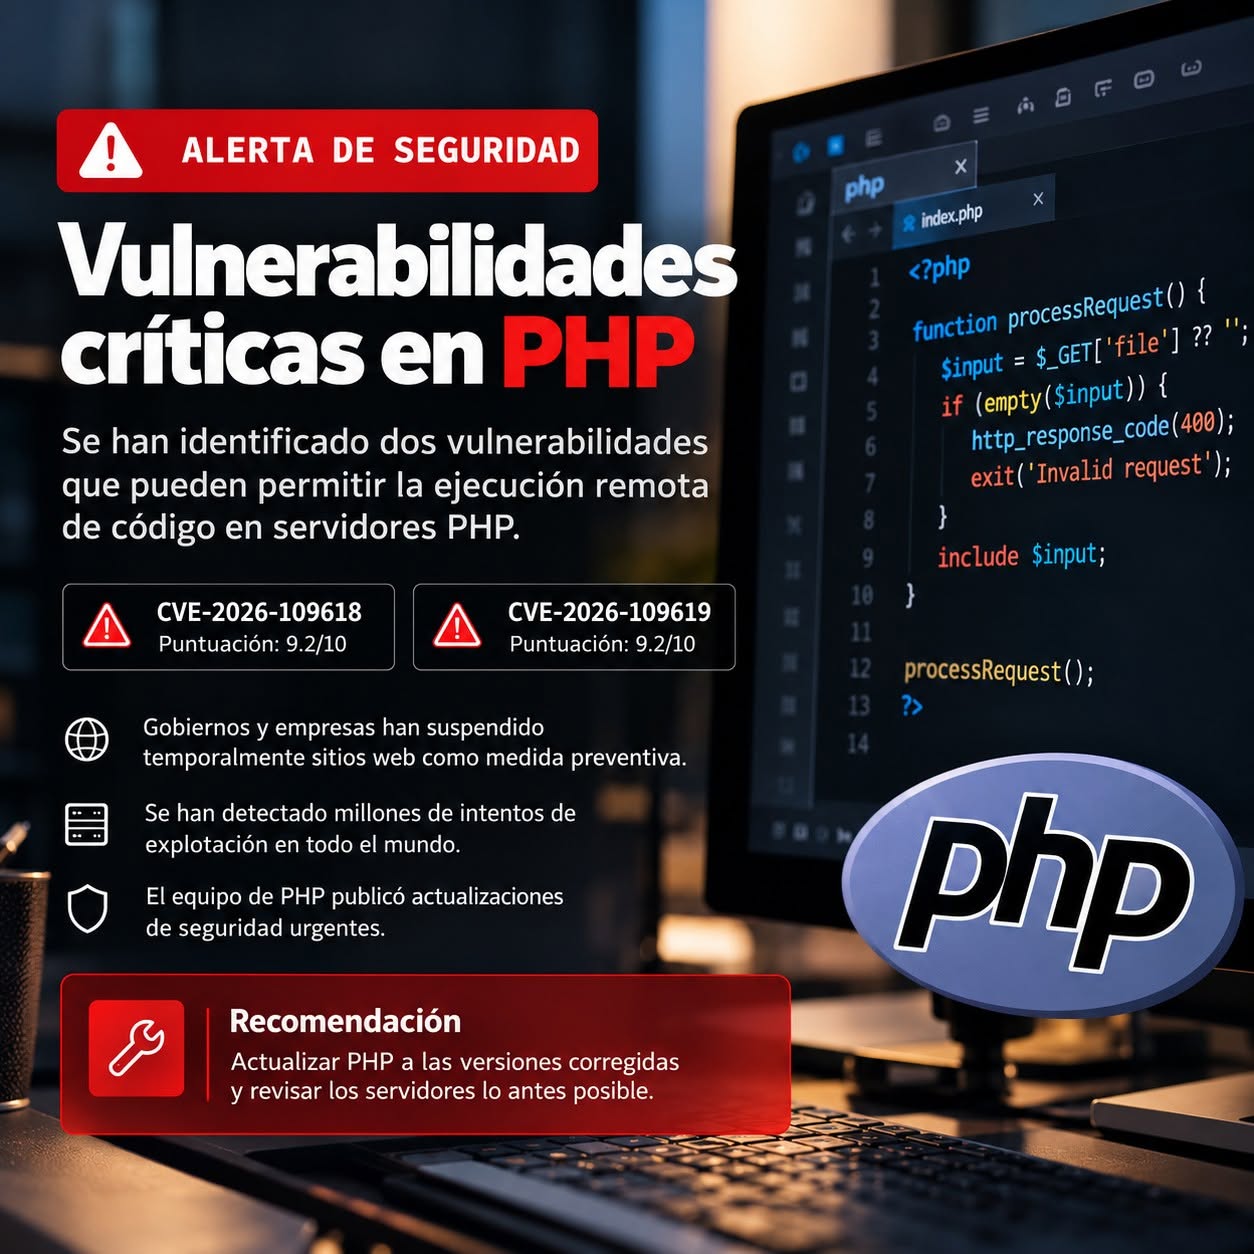
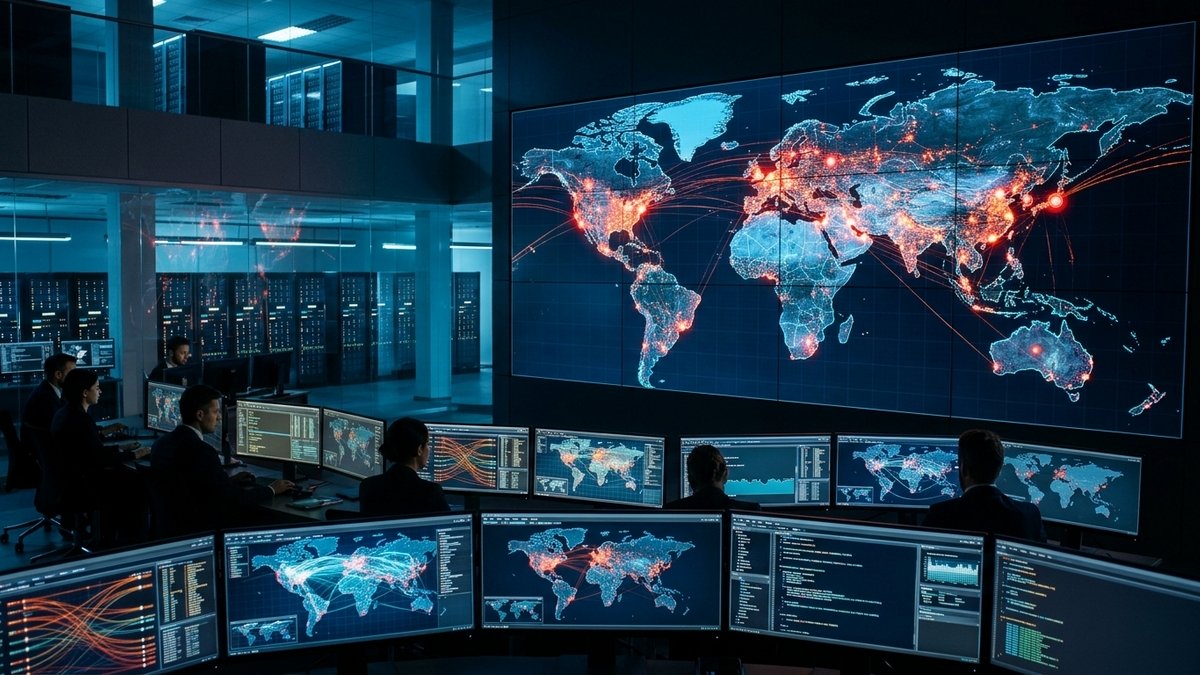
Infografía Técnica Que Advierte Sobre Las Vulnerabilidades Críticas En Php Catalogadas Como Cve-2026-109618 Y Cve-2026-109619. El Gráfico Detalla Su Puntuación De Severidad De 9.2/10, El Riesgo De Ejecución Remota De Código Y Las Recomendaciones Urgentes Dictadas Para Que Administradores De Sistemas Y Empresas Actualicen Sus Servidores A Las Versiones Corregidas.
Qué deben hacer las empresas hoy
- Identificar la versión de PHP instalada, también en servidores secundarios y entornos alojados.
- Respaldar archivos y bases de datos, y probar los procedimientos de restauración.
- Solicitar la aplicación de la actualización de seguridad o el parche avalado por el proveedor.
- Revisar registros del servidor, solicitudes inusuales, archivos desconocidos y señales de compromiso.
- Verificar que el sitio funcione correctamente después de actualizar: navegación, formularios, publicación, imágenes y rendimiento.
- Utilizar herramientas de protección perimetral, como WAF, como una capa complementaria, no como sustituto del parche.
El Centro Nacional de Ciberseguridad de Países Bajos confirmó que las vulnerabilidades afectan diversas modalidades de ejecución de PHP y recomienda identificar todas las instalaciones expuestas a internet. Si la actualización no puede realizarse de inmediato, las medidas temporales deben considerarse incompletas y evaluarse con el proveedor de alojamiento.
Preguntas frecuentes
¿Todos los sitios WordPress están comprometidos?
No. La presencia de una versión vulnerable implica exposición potencial, no demuestra por sí sola un ataque exitoso. Para confirmar un incidente es necesaria una revisión técnica de registros y sistemas.
¿Actualizar plugins soluciona PHP2Shell?
No. La corrección debe aplicarse en el propio PHP que utiliza el servidor.
¿Un firewall elimina el riesgo?
No por completo. Puede reducir ataques detectables, pero la corrección de PHP sigue siendo la recomendación prioritaria.
Fuentes y seguimiento
Esta cobertura forma parte del seguimiento editorial de Ruta 22 Hub Media sobre tecnología, infraestructura digital y seguridad para empresas.
- Equipo oficial de PHP: versiones de seguridad del 21 de octubre de 2026
- NHS England Digital: aviso de seguridad PHP2Shell
- Centro Nacional de Ciberseguridad de Países Bajos: información técnica
La Revista del Sureste | Tecnología, negocios y seguridad digital | 22 de octubre de 2026.
📰 Síguenos en Google News
Posts Relacionados

Post Anterior
Próximo Post